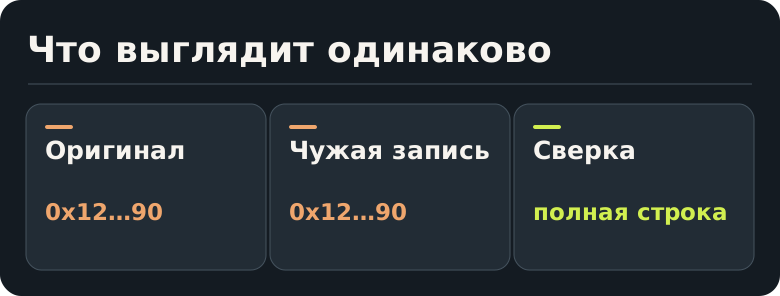
Address poisoning добавляет в историю похожий адрес, чтобы пользователь скопировал его вместо настоящего. В сокращённом виде две строки могут выглядеть одинаково. Полный адрес и источник реквизитов при этом различаются.
Как выглядит пример
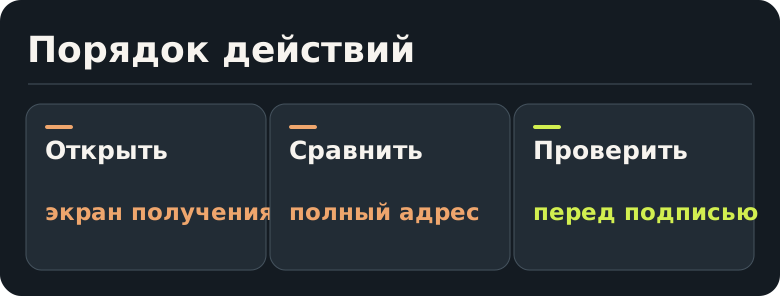
В истории видны две записи с сокращением 0x12…90. Одна относится к прежнему получателю, другая — к посторонней операции. Сходство первых и последних символов не позволяет отличить их. Сравните полную строку с актуальными реквизитами от получателя.
В разных сетях и интерфейсах подозрительная запись может выглядеть как нулевой или небольшой перевод. Её наличие не означает, что у постороннего есть ключ к вашему кошельку.
Чем отличается от подмены буфера
При подмене в истории человек выбирает неверную запись ещё до копирования. При подмене буфера исходная запись может быть правильной, но вставится другая строка. Сверка после вставки нужна в обоих случаях. Если есть доверенный экран подписи, проверьте полные реквизиты и на нём.
Что сделать с неожиданной записью
Не используйте её как источник адреса. Получите свежие реквизиты и проверьте сеть, токен и сумму. Если операция уже отправлена, сохраните сетевой идентификатор и сверьте фактического получателя. Подробнее о втором способе атаки см. подмену в буфере.